- D delete.9999
Darkfeyz Auto Exploiter Bot V.1
Ne işe yarar bu arkadaş ?
Belirtmiş olduğunuz listedeki sitelerin databaselerini,configlerini,smtp ve ftp bilgilerini çekerek txt dosyası içinde kaydeder.Ne işe yarar bu arkadaş ?
Web sitenizdeki güvenlik açığını bularak güvenliği kontrol etmek için bu aracı kullanabilir veya bu aracı hedef site listenizdeki açıklı sitelere shell,index,txt,jpeg,backdoor,gif gibi dosyaları otomatik olarak yüklemek için kullanabilirsiniz.
Başka neler yapabiliyor ?
Özellikleri nelerdir ?
[+]Otomatik CMS Algılama [+]Tekli Site Taraması
[+]Bing Dork Taraması
[+]Çoklu Site Taraması
[+]Bazı Sitelerde Admin Hesabı Oluşturabilir
[+]Shell Taraması
[+]Admin Panel Taraması
[+]Smtp Şifrelerinden Config Dosyasına Ulaşma
[+]İndirilen Şifrelerden Config veya Çeşitli Dosyalara Erişebilme
[+]Shell Checker
[+]Cms Detector (Bunda Sadece Cms ve Hangi Scriptse Versiyonunu Algılıyor)
[+]Google Dork Scanner
[+]Bing Reverse IP
[+]Ip Adresinden Site Listesi Oluşturma
[+]IP Adresi Oluşturma
Algıladığı ve Exploit ettiği açıklar neler ?
Wordpress , Joomla , Drupal , PrestaShop , Magento , OpenCart , vBulletin Bunlara Örnek Göstermek Gerekirse
Wordpress İçin
Code:
[+] Adblock Blocker
[+] WP All Import
[+] Blaze
[+] Catpro
[+] Cherry Plugin
[+] Download Manager
[+] Formcraft
[+] levoslideshow
[+] Power Zoomer
[+] Gravity Forms
[+] Revslider Upload Shell
[+] Revslider Dafece Ajax
[+] Revslider Get Config
[+] Showbiz
[+] Simple Ads Manager
[+] Slide Show Pro
[+] WP Mobile Detector
[+] Wysija
[+] InBoundio Marketing
[+] dzs-zoomsounds
[+] Reflex Gallery
[+] Creative Contact Form
[+] Work The Flow File Upload
[+] WP Job Manger
[+] PHP Event Calendar
[+] Synoptic
[+] Wp Shop
[+] Content Injection
[+] Cubed Theme
[+] Rightnow Theme
[+] Konzept
[+] Omni Secure Files
[+] Pitchprint
[+] Satoshi
[+] Pinboard
[+] Barclaycart
Joomla
Code:
[+] Com Jce
[+] Com Media
[+] Com Jdownloads
[+] Com Fabrik
[+] Com Jdownloads Index
[+] Com Foxcontact
[+] Com Ads Manager
[+] Com Blog
[+] Com Users
[+] Com Weblinks
[+] mod_simplefileupload
[+] Com Facileforms
[+] Com Jwallpapers
[+] Com Extplorer
[+] Com Rokdownloads
[+] Com Sexycontactform
[+] Com Jbcatalog
Drupal
Code:
[+] Add Admin
[+] Drupalgeddon
PrestaShop
Code:
[+] columnadverts
[+] soopamobile
[+] soopabanners
[+] Vtermslideshow
[+] simpleslideshow
[+] productpageadverts
[+] homepageadvertise
[+] homepageadvertise2
[+] jro_homepageadvertise
[+] attributewizardpro
[+] 1attributewizardpro
[+] AttributewizardproOLD
[+] attributewizardpro_x
[+] advancedslider
[+] cartabandonmentpro
[+] cartabandonmentproOld
[+] videostab
[+] wg24themeadministration
[+] fieldvmegamenu
[+] wdoptionpanel
[+] pk_flexmenu
[+] pk_vertflexmenu
[+] nvn_export_orders
[+] megamenu
[+] tdpsthemeoptionpanel
[+] psmodthemeoptionpanel
[+] masseditproduct
[+] blocktestimonial
Magento
Code:
[+]Magento Shoplift
[+]Magento Admin Created
[+]Brute Force
Vs Vs Bunlar böyle uzar gider tutulursa diğer versiyonda ekleyebildiğim kadar yeni exploitler ve bypass methodları eklerim.
Kısa Bir Not ; Alt yapı olarak xattackerden örnek aldım ama kullanınca görürsünüz zaten daha fazla exp ve yöntem var
Program Görüntüleri
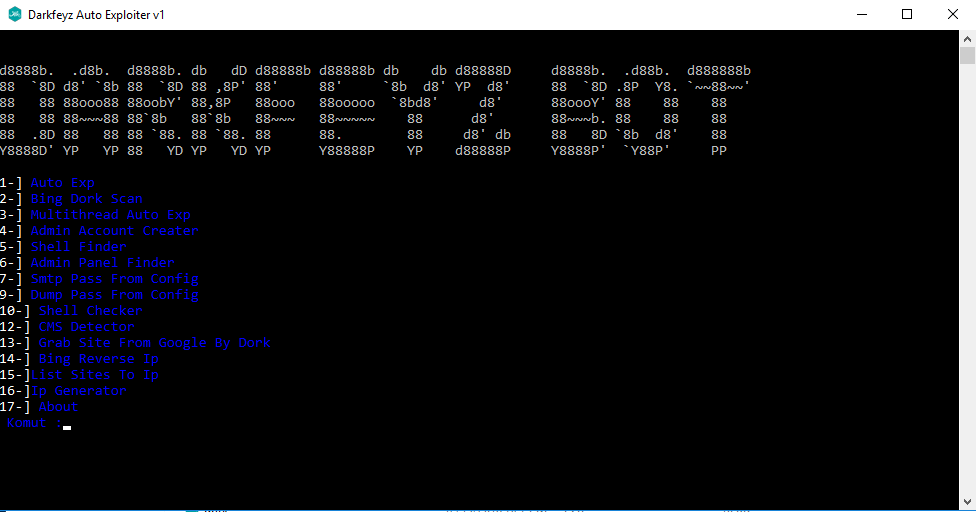
Program ara yüzü aşşağıdaki gibidir
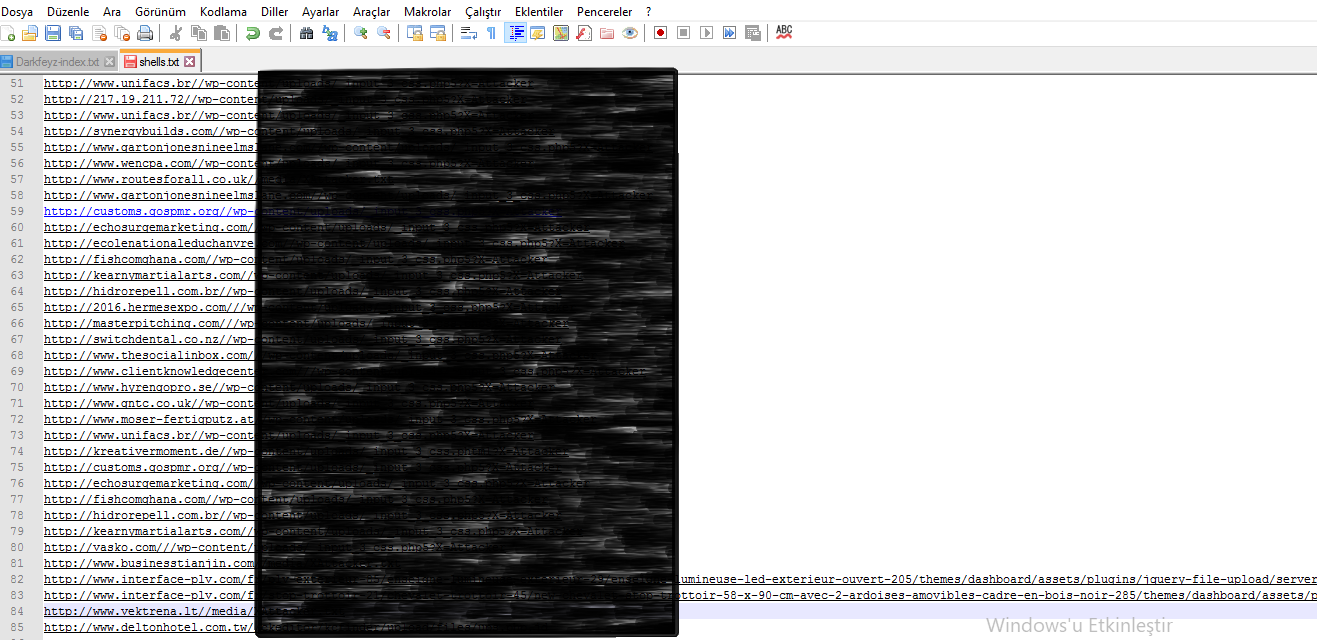
Eklediğim 300 sitelik bir listeden upload edilen 85 shell gayet iyi ekleyeceğiniz listler ne kadar sağlamsa upload olan shell sayısı o kadar daha fazla olur
Shell yada bir dosya yükleyemediği wordpress sitelere brute force çekiyor + Download Manager RCE zafiyetini kullanıp admin hesabı oluşturuyor k.adı ve şifrelerin hepsi "Darkfeyz" dir
Com Users zafiyeti olan siteleri ayrı bir toolla exploit etmeniz gerekiyor oda paketde mevcut
Burada ise wordpress user pro zafiyetini kullanarak wordpress in tam kurulmadığı yada yeni açıldığı siteleri bize buluyor ve sitenin admini sizmiş gibi database ve admin hesapları oluşturabiliyorsunuz
Burdada 2 3 gün boyunca çalıştırdığım zaman shell upload edemediği sitelere upload ettiği gif, jpeg, txt, html dosyalarının kayıt oldukları yeri gösteriyor
Ve daha nice özellikleri var yakın zamanda videolu olarak göstereceğim
Son resimle ilgili olarak aynı siteleri taratırsanız gene upload eder resimde 654 yazdığına bakmayın o en fazla 500 küsürlü birşeydir o aynı siteleri yazma sorunun önüne geçmeye çalışıyorum ondan sonra satışa sunacağım tabi programın rağbet görmesi içinde bi kaç kişiye deneme olarak göndereceğim.
eklenmesini düşündüğünüz başka bişeyler varsa altta yorumlarda belirtirseniz memnun olurum
Program ara yüzü aşşağıdaki gibidir
Eklediğim 300 sitelik bir listeden upload edilen 85 shell gayet iyi ekleyeceğiniz listler ne kadar sağlamsa upload olan shell sayısı o kadar daha fazla olur
Shell yada bir dosya yükleyemediği wordpress sitelere brute force çekiyor + Download Manager RCE zafiyetini kullanıp admin hesabı oluşturuyor k.adı ve şifrelerin hepsi "Darkfeyz" dir
Com Users zafiyeti olan siteleri ayrı bir toolla exploit etmeniz gerekiyor oda paketde mevcut
Burada ise wordpress user pro zafiyetini kullanarak wordpress in tam kurulmadığı yada yeni açıldığı siteleri bize buluyor ve sitenin admini sizmiş gibi database ve admin hesapları oluşturabiliyorsunuz
Burdada 2 3 gün boyunca çalıştırdığım zaman shell upload edemediği sitelere upload ettiği gif, jpeg, txt, html dosyalarının kayıt oldukları yeri gösteriyor
Ve daha nice özellikleri var yakın zamanda videolu olarak göstereceğim
Son resimle ilgili olarak aynı siteleri taratırsanız gene upload eder resimde 654 yazdığına bakmayın o en fazla 500 küsürlü birşeydir o aynı siteleri yazma sorunun önüne geçmeye çalışıyorum ondan sonra satışa sunacağım tabi programın rağbet görmesi içinde bi kaç kişiye deneme olarak göndereceğim.
eklenmesini düşündüğünüz başka bişeyler varsa altta yorumlarda belirtirseniz memnun olurum
🔒 Bu içeriği görmek için giriş yapın