



WIRESHARK
AĞDA NELER OLDUĞUNU GÖRMEK

Bir bağlantının arkasında aslında yüzlerce küçük paket olabilir.
Wireshark tam olarak nedir?
İnternete girdiğinizde, bir site açtığınızda veya bilgisayarınız bir sunucuya bağlandığında arka planda sürekli veri paketleri gidip gelir.
Normalde bunları görmeyiz.
Wireshark'ın yaptığı iş tam olarak burada başlıyor.
Ağ kartından geçen trafiği yakalayıp paketleri okunabilir hale getirir.
Basitçe şöyle düşünebilirsiniz:
Code:
BİLGİSAYAR
    │
    │ Paketler
    ▼
[ WIRESHARK ]
    │
    ├── Kaynak IP
    ├── Hedef IP
    ├── Protokol
    ├── Port
    └── Paket içeriği
Wireshark'ın ana ekranında bir paketi özet olarak görebilir, detay bölümünde protokol katmanlarını açabilir ve en altta ham baytları inceleyebilirsiniz.
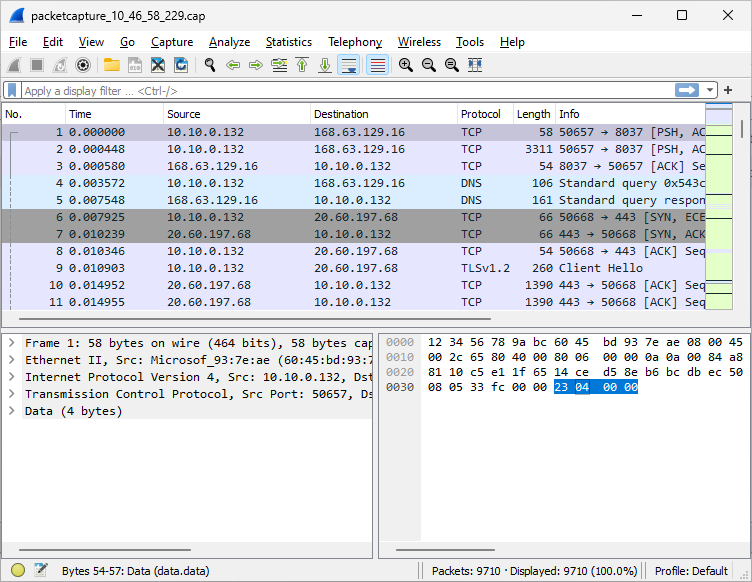
Wireshark üzerinde DNS, TCP ve TLS trafiğinin paket görünümü.
🔒 Bu içeriği görmek için giriş yapın


