



HTTP Request Smuggling Nedir ve Neden Önemlidir?
Web uygulamalarında kullanıcıdan gelen bir istek çoğu zaman doğrudan uygulama sunucusuna ulaşmaz. Arada CDN, Reverse Proxy, WAF, Load Balancer ve farklı web sunucuları gibi birçok katman bulunabilir.
Bu yapı hem performans hem de güvenlik açısından oldukça faydalıdır. Ancak bazı durumlarda bu sistemlerin aynı HTTP isteğini farklı şekilde yorumlaması ciddi güvenlik problemlerine yol açabilir.
HTTP Request Smuggling tam olarak burada ortaya çıkıyor.
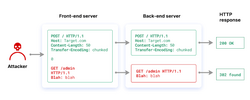
Web uygulamalarında kullanıcıdan gelen bir istek çoğu zaman doğrudan uygulama sunucusuna ulaşmaz. Arada CDN, Reverse Proxy, WAF, Load Balancer ve farklı web sunucuları gibi birçok katman bulunabilir.
Bu yapı hem performans hem de güvenlik açısından oldukça faydalıdır. Ancak bazı durumlarda bu sistemlerin aynı HTTP isteğini farklı şekilde yorumlaması ciddi güvenlik problemlerine yol açabilir.
HTTP Request Smuggling tam olarak burada ortaya çıkıyor.
🔒 Bu içeriği görmek için giriş yapın


