



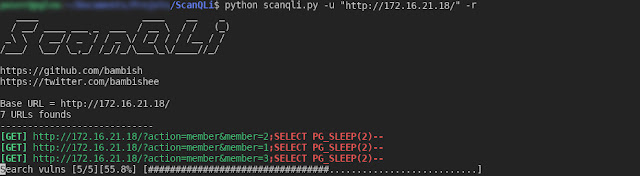
ScanQLi, bazı ek özelliklere sahip basit bir SQL enjeksiyon tarayıcıdır. Bu araç SQLi'den yararlanamaz, sadece algılar. Debian 9 üzerinde test edildi
Özellikleri
Klasik
Kör
Zamana dayalı
GBK (yakında)
Özyinelemeli tarama (taranan web sitesinin tüm href'lerini takip edin)
Çerez entegrasyonu
İstekler arasında ayarlanabilir bekleme gecikmesi
Verilen URL'leri yoksay
Ön şartlar
1. git aracını yükleyin
uygun güncelleme
apt install git
2. Repoyu klonlayın.
git clone https://github.com/bambish/ScanQLi
3. python gerekli libs yükleyin
apt install python-pip
cd ScanQLi
pip install -r gereksinimleri.txt
Python3 için lütfen python3-pip kurun ve pip3 kullanın
kullanım
./scanqli -u [SEÇENEKLER] Örnekler Çıktı dosyasıyla basit URL taraması python scanqli.py -u 'http://127.0.0.1/test/?p=news' -o çıktı.log Çerezlerle özyinelemeli URL taraması python scanqli.py -u 'https://127.0.0.1/test/' -r -c '{"PHPSESSID": "4bn7uro8qq62ol4o667bejbqo3", "Oturum": "Mzo6YWMwZGRmOWU2NWQ1N2I2YTU2zJZJZJZJZJZJYJYJYJYJYJYZ ScanQLi'yi indirin https://github.com/bambish/ScanQLi
GitHub - bambish/ScanQLi: SQLi scanner to detect SQL vulns
SQLi scanner to detect SQL vulns. Contribute to bambish/ScanQLi development by creating an account on GitHub.
 github.com
🔒 Bu içeriği görmek için giriş yapın


