



SQLi Açıkları bildiğiniz gibi ya SQLmap JSQLi Havij gibi araçlar ile ya da manuel olarak yararlanabilidiğimiz bir açık türüdür, ancak elimizde ki bu dork ile hiç bir araca muhtaç kalmadan kendimiz direkt admin bilgilerini elde bileceğiz.
Dorka ve anlatıma geçmeden önce şunu belirtmek isterim ki cihazınızda sql dosyalarını okuyabilecek bir aracın olması sizin için bir artı olacaktır

Dorkumuz =>
Kod:
Bu dorku Google, Yandex, Bing vb tarayıcılarda taratabilirsiniz, Ben Google kullancağım. Buyrun Sonuçlarımız;
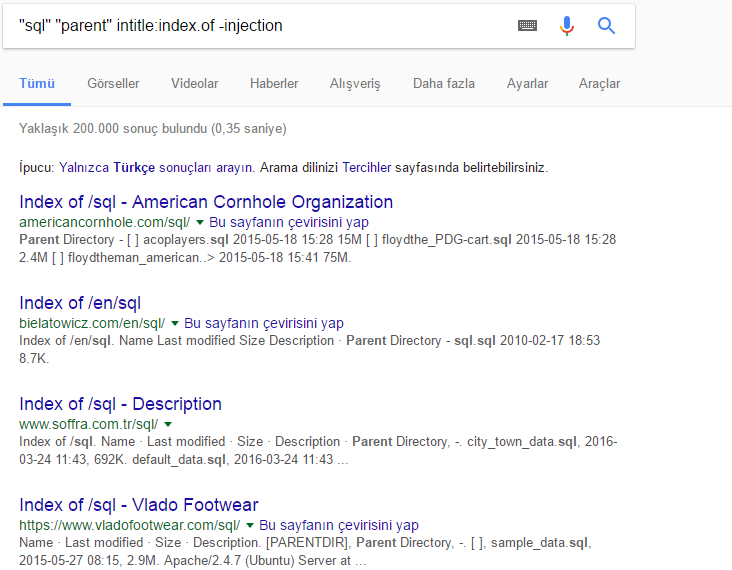
Sonuçlardan istediğimiz gibi bir link seçip içeri giriyoruz gördüğünüz gibi pek işe yaramayacak bilgilerde çıkabiliyor bazen sitenin FTP'sinede girmiş olabiliyrosunuz içeride ki klasörleri kurcalarsanız Admin bilgilerini rahatlıkla bulabileceğinize eminim

Arkadaşlar umarım işinize yarar. Okumaya zaman ayırdığınız için teşekkür ederim, Like Butonuna tıklamayı unutmayın
Dorka ve anlatıma geçmeden önce şunu belirtmek isterim ki cihazınızda sql dosyalarını okuyabilecek bir aracın olması sizin için bir artı olacaktır
Dorkumuz =>
Kod:
Code:
"sql" "parent" intitle:index.of -injectionBu dorku Google, Yandex, Bing vb tarayıcılarda taratabilirsiniz, Ben Google kullancağım. Buyrun Sonuçlarımız;
Sonuçlardan istediğimiz gibi bir link seçip içeri giriyoruz gördüğünüz gibi pek işe yaramayacak bilgilerde çıkabiliyor bazen sitenin FTP'sinede girmiş olabiliyrosunuz içeride ki klasörleri kurcalarsanız Admin bilgilerini rahatlıkla bulabileceğinize eminim
Arkadaşlar umarım işinize yarar. Okumaya zaman ayırdığınız için teşekkür ederim, Like Butonuna tıklamayı unutmayın
🔒 Bu içeriği görmek için giriş yapın


